L’intelligence artificielle n’est plus une innovation : c’est une délégation de mémoire.
Introduction
La mémoire sous contrôle
Votre équipe utilise ChatGPT pour les devis clients. Vos données RH sont sur Microsoft 365. Vos archives transitent par Google Drive. Vous gagnez du temps. Vous perdez la souveraineté.
En 2026, l’Europe automatise la pensée. Et découvre qu’elle a externalisé sa conscience. Les modèles de langage conçus pour apprendre du monde apprennent surtout à l’imiter. Et ce mimétisme, s’il n’est pas gouverné, finit par remplacer la connaissance par son reflet.
La Suisse, lucide, observe cette mutation avec la même prudence qu’un horloger face à un mécanisme sous tension. Elle avance sans bruit, en cherchant moins à conquérir qu’à préserver : la cohérence, la confidentialité, la maîtrise.
C’est dans ce mouvement lent et précis que se joue le véritable enjeu de l’intelligence souveraine pour les PME romandes.
I. Le mythe du contrôle : la souveraineté comme illusion bien rangée
Les gouvernements européens parlent de souveraineté numérique comme d’une forteresse. Pourtant, la plupart des murs sont en verre.
Résidence n’est pas souveraineté
Les clouds « souverains » Azure Suisse, Google Assured Workloads, OpenAI Europe garantissent la résidence des données, pas leur indépendance. Le stockage local rassure, mais le code reste étranger. Les modèles sont compilés ailleurs, entraînés ailleurs, et décident ici.
En juin 2025, Microsoft a annoncé des offres Sovereign Cloud pour l’UE (public et privé) ; la résidence ne suffit pas à garantir la souveraineté (voir note [N4]). Une PME vaudoise qui stocke ses données dans un data-center de Zurich utilise toujours un algorithme calibré dans la Silicon Valley.
Les 4 piliers de la vraie souveraineté
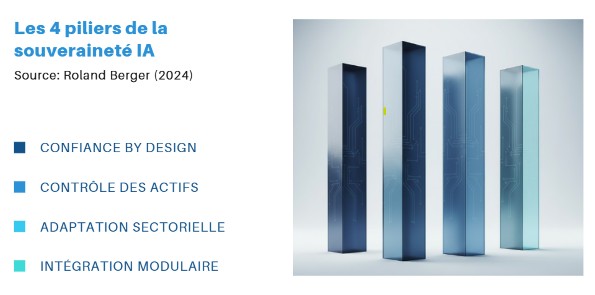
Selon le rapport Roland Berger (septembre 2024), la souveraineté réelle repose sur quatre piliers:
- Confiance by design : auditabilité et transparence dès la conception.
- Contrôle des actifs : données et infrastructure domestiques.
- Adaptation sectorielle : fine-tuning spécifique au domaine métier.
- Intégration modulaire : compatibilité avec les systèmes existants.
L’Union européenne a compris ce lien entre puissance et calcul. Son plan AI Continent (InvestAI: 200 milliards d’euros d’investissements mobilises; EuroHPC/AI Factories: ~10 milliards EUR sur 2021-2027) vise a plus que tripler la capacite de calcul IA du continent. Non pas pour rivaliser avec les États-Unis, mais pour ne plus dépendre d’eux.
Les PME romandes peuvent exploiter cette infrastructure continentale sans perdre leur agilité.
II. Le dilemme Suisse : autonomie sans isolement
La Suisse n’a pas copié l’Europe. Elle l’observe, ajuste, adapte.
2.1 Approche sectorielle vs réglementation générale
Là où Bruxelles légifère par blocs, l’AI Act est entré en vigueur le 1er août 2024, avec application échelonnée sur 6 à 36 mois – Berne gouverne par secteurs (voir note [N2]). La Convention du Conseil de l’Europe sur l’IA (CETS 225), signée par la Suisse le 27 mars 2025 (voir note [N3]) , inscrit cette approche dans les droits fondamentaux : innovation, oui, mais dans les limites de l’éthique et de l’État de droit.
2.2 Cybersécurité : l’exigence de la preuve et la Labellisation
La cybersécurité a basculé du domaine purement IT à une question de gouvernance continue pour l’entreprise. En 2026, l’objectif n’est plus la simple sensibilisation, mais la structuration et la capacité à prouver un niveau de maturité établi.
L’illusion de la sécurité est un risque en soi, d’autant que les données nationales montrent une exposition non négligeable aux incidents; par exemple, l’étude nationale SME Cybersecurity 2025 rapporte que 4 % des PME ont subi une cyberattaque au cours des trois dernières années et 5 % un chantage (voir note [N1]).
La réponse la plus efficace pour les PME romandes est une démarche standardisée et continue, articulée autour de trois piliers :
- Conformité nLPD : Structurer les processus de gestion des données (cartographie, sécurisation, consentement) pour satisfaire les exigences de la nouvelle Loi sur la Protection des Données.
- Labellisation de référence : Viser un label pragmatique comme cyber-safe.ch ou son équivalent. Cet ancrage dans un cadre compréhensible permet :
- Un diagnostic neutre des failles techniques et organisationnelles.
- L’acquisition d’une crédibilité commerciale auprès des clients et partenaires.
- La planification d’un investissement maîtrisé et préventif, préférable au choc financier imprévu d’un incident.
- Ressources NCSC : Utiliser le Centre National pour la Cybersécurité (NCSC) comme base solide pour les guides et checklists de mesures immédiates, tout en reconnaissant que seule la labellisation permet de prouver un niveau de maturité vis-à-vis des tiers.
La Suisse ne construit pas de murs numériques. Elle construit des ponts audités.
» Mais blinder la forteresse ne sert à rien si ses habitants perdent la mémoire. Une fois l’infrastructure sécurisée, le danger change de nature : il ne vient plus du vol de données par des hackers, mais de leur dilution par les modèles eux-mêmes. »
III. L’érosion du savoir : quand les modèles oublient ce qu’ils savent
Les modèles de langage possèdent une mémoire, mais sans souvenir. Votre PME externalise-t-elle son expertise métier à un modèle générique ? Cette contradiction technique coûte cher.
Le coût de l’expertise : 133$ vs 3$
Annoter un dialogue avec un expert humain : 133$. Le faire générer par GPT-4 : 3$ (Mozilla Foundation, voir source 10; voir note [N7]). Le ratio 44x explique la préférence pour la donnée synthétique. Mais la quantité n’est pas la qualité. Une PME romande qui externalise son savoir à un modèle générique dilue son ADN métier. L’oubli du modèle devient l’oubli de l’entreprise.
BloombergGPT : la preuve par le secteur
BloombergGPT (mars 2023) est le cas d’école fondateur d’un modèle 50B spécialisé finance. Sur des tâches financières, il surpasse des modèles ouverts de taille comparable, tout en restant compétitif sur les benchmarks généraux.
Le message est clair : la précision spécifique surpasse la puissance générale.
Model Collapse : le piège de la récursivité
Model collapse : la dégradation augmente avec la part de données synthétiques ; viser ≥ 70 % de données humaines (voir FAQ Q4; voir note [N8]).
IV. Le patrimoine cognitif romand : entre Common Crawl et mémoire locale
Le web d’entraînement des LLM, Common Crawl, représente le socle de la connaissance artificielle mondiale. Mais il est biaisé.
Biais linguistique : les chiffres 2025
Environ 41 a 45 % du corpus est en anglais ; environ 4 a 5 % en francais selon les crawls recentes de Common Crawl [CC-MAIN] (voir source 9; voir note [N6]). Ce déséquilibre structurel reproduit un biais culturel algorithmique : les modèles occidentaux comprennent mieux Harvard que Lausanne.
Le coût de la préservation culturelle
Produire de la donnée humaine de qualité coûte entre 10x et 1000x plus cher que l’entraînement d’un modèle (Abaka AI). Les initiatives comme CADEAH tentent de préserver le patrimoine numérique, mais l’économie du web pousse à la standardisation linguistique.
La Romandie risque de devenir une marge statistique dans la mémoire du monde si elle ne produit pas ses propres corpus.
Face à cette dépendance cognitive, la réponse n’est pas le repli, mais l’architecture de la confiance. La Suisse ne peut pas concurrencer le volume des géants, mais elle peut garantir la transparence, la neutralité et la qualité de son calcul. C’est l’essence même de la « Voie Helvétique ».
V. La voie helvétique : Apertus et l’architecture de la confiance
Apertus : souveraineté algorithmique transparente
Le 2 septembre 2025, l’EPFL et l’ETH Zurich, avec le CSCS, le Swiss Data Science Center et SwissAI, ont lancé Apertus, le premier LLM national open-weight, sous licence Apache 2.0. (voir note [N5]).
1000+ langues couvertes.
40 % de données non anglophones.
Entraîné sur le supercalculateur Alps du CSCS à Lugano (100 % hydraulique, carbone neutre).
Transparence totale : architecture, poids, données d’entraînement et scripts disponibles. Pour une PME vaudoise, cela change tout : déployer une IA sans dépendance Microsoft, sans clause cachée, sans verrouillage. Projet jeune : open-weight, CSCS/Alps ; retours PME encore limités.
WARC-GPT : l’archive comme avantage concurrentiel
Le Harvard Law Innovation Lab a développé WARC-GPT, pipeline RAG open-source permettant d’interroger des archives internes. Extraction WARC (voir note [N9]). → embeddings → vector store → requêtes LLM.
Pour une PME, cela signifie : transformer 20 ans d’archives clients en un actif décisionnel souverain.
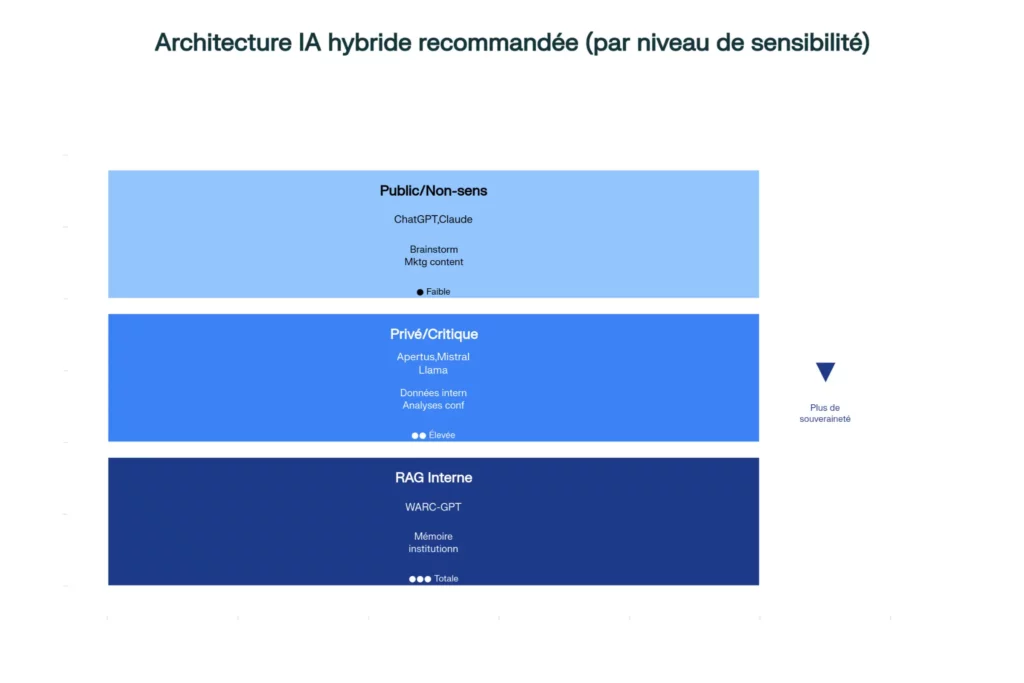
Architecture hybride : segmentation par sensibilité
| Usage | Technologie | Objectif |
| Public / non-sensible | ChatGPT Enterprise / Claude via API / Copilot 365: DPA signé, entraînement désactivé | Brainstorming, contenu marketing |
| Privé / critique | Llama, Mistral (open source) sur infra suisse (Infomaniak, Exoscale) ; Apertus (pilote 2025, déploiement PME à valider 2026) | Données internes, analyses confidentielles |
| RAG interne | WARC-GPT ou RAG sur SharePoint/Notion Business (droits stricts) | Mémoire institutionnelle |
La Suisse choisit la précision contre la vitesse, l’architecture contre la dépendance.
VI. Feuille de route pour les PME romandes
La souveraineté numérique ne s’achète pas, elle se construit. Pour les PME romandes, la feuille de route se concentre sur la maîtrise des modèles et la planification de l’architecture.
6.1 Choix tactique : RAG ou Fine-tuning ?
Le premier choix technique d’une PME définit son ROI. Faut-il adapter le modèle (Fine-tuning) ou simplement lui donner accès à vos documents (RAG) ?
- Le RAG (Retrieval-Augmented Generation) est la voie royale pour 90 % des PME : déploiement rapide, coût faible, mise à jour en temps réel.
- Le Fine-tuning est réservé aux expertises de niche nécessitant l’apprentissage d’un jargon spécifique. (Voir le test comparatif complet et les critères de budget dans la FAQ, Question 4).
6.2 Gouvernance et conformité
La trajectoire technique doit être validée par une gouvernance claire. La conformité à la LPD/RGPD, ainsi que les exigences de l’AI Act pour les systèmes à haut risque, impliquent de documenter le choix d’architecture (RAG ou Fine-tuning) et d’établir un registre des modèles utilisés.
Transition vers l’Audit : Plutôt que de s’enfermer dans des débats théoriques, l’urgence est à l’action. Le défi de la souveraineté numérique est transformé ci-dessous en un audit pratique : une série de tests concrets immédiatement exécutables.
VII. FAQ : audit IA & souveraineté numérique: 9 tests concrets pour les PME romandes (2025)
Cette FAQ transforme la souveraineté IA en méthode. Chaque test peut être exécuté et vérifié par n’importe quelle PME, sans consultant et sans jargon.
Pour approfondir les fondements stratégiques (lectures complémentaires) :
1. Comment savoir si mes données sont vraiment souveraines ?
Test immédiat (5 min)
1. Connectez-vous à votre service cloud (Microsoft 365, Google Workspace, autre).
2. Ouvrez : Paramètres → Confidentialité → Localisation / résidence des données.
3. Notez le pays où les données sont juridiquement domiciliées (pas seulement “stockées techniquement”).
Résultat
- Suisse / UE + clauses contractuelles GDPR/LPD solides
→ Résidence OK, mais souveraineté partielle seulement : vérifier le droit applicable à la société mère (US, UK, etc.). - États-Unis ou fournisseur soumis au CLOUD Act
→ Risque d’accès extraterritorial par des autorités étrangères, même si les données sont physiquement en CH/UE. - “Global”, “multiple régions” ou non spécifié
→ Vous n’avez aucun contrôle précis sur la localisation juridique.
Rappel nLPD/ RGPD
La nLPD impose :
- une finalité claire,
- la proportionnalité des données traitées,
- la sécurité technique et organisationnelle,
- la transparence des transferts à l’étranger.
Le RGPD impose des garanties spécifiques pour les transferts internationaux (SCC, analyse de risques, mesures techniques appropriées).
Ces exigences s’appliquent quel que soit le fournisseur, y compris suisse ou européen : un prestataire CH/UE doit lui aussi démontrer ses mesures et garanties.
Action
Si les données sont hors CH/UE ou en localisation “globale” :
Exiger un Data Residency Agreement (résidence juridique ancrée en Suisse ou dans l’UE) et des clauses contractuelles adaptées (DPA, SCC, etc.).
Si le fournisseur refuse ou reste flou :
Envisager une migration progressive vers un prestataire suisse ou européen offrant une résidence claire (liste non exhaustive).
Des programmes d’accompagnement (par ex. Trust4SMEs pour certaines PME vaudoises) peuvent aider à financer et piloter cette migration.
2. Mon équipe utilise ChatGPT pour les emails clients. C’est risqué ?
Test de fuite (2 min) :
- Dans ChatGPT (ou tout autre LLM grand public), collez un texte fictif du type :
« Bonjour M. Dupont, voici le projet de contrat pour le dossier confidentiel XYZ… »
- Demandez une reformulation.
Si vous le faites déjà avec de vrais emails clients, vous êtes concerné.
Risques
- Les contenus sont envoyés sur les serveurs du fournisseur, souvent hors CH, soumis à des législations étrangères.
- Avec une version grand public, les données peuvent, selon le plan et les paramètres, être utilisées pour améliorer les modèles.
Cela crée un risque de non-conformité :
- LPD (securite : art. 8; devoir d’informer : art. 19; transferts a l’etranger : art. 16 ss),
- RGPD (art. 32 mesures de sécurité, art. 44 ss transferts internationaux),
si les personnes concernées ne sont pas informées, si la base légale est insuffisante ou si les mesures techniques sont inadaptées.
Les politiques des fournisseurs (OpenAI, etc.) évoluent régulièrement : vérifiez toujours sur la documentation officielle quels plans offrent des garanties écrites de non-utilisation des données pour l’entraînement.
Bonnes pratiques
- Ne jamais coller de données identifiantes (noms, coordonnées, numéros de dossier, détails permettant de reconnaître une personne ou un client).
Anonymiser / pseudonymiser avant usage :
- « M. Dupont » → « [Client A] »
- Numéro de contrat → « [Ref. interne] »
Si vous restez auprès d’un fournisseur non souverain :
- préférer un plan Enterprise/Team/API avec garanties écrites que les données ne sont pas utilisées pour entraîner les modèles,
- exiger un hébergement UE documenté + chiffrement sérieux.
Alternatives plus souveraines :
- Modèles open-source auto-hébergés (RAG ou LLM complet), déployés en Suisse ou en UE, sous votre contrôle.
- Solutions locales (par ex. Apertus, ou d’autres plateformes IA tournant en datacenter suisse/UE) permettant de garder les données sous juridiction CH/UE.
3. RAG ou Fine-tuning : lequel choisir ?
Décision rapide (1 min)
Posez-vous trois questions :
1. Archives internes (5-10+ ans) ?
- Oui → RAG prioritaire (Recherche augmentée par les documents internes).
2. Vocabulaire métier très spécialisé ?
- Oui → Fine-tuning à envisager.
3. Budget disponible ?
- < 10 k CHF : RAG pragmatique.
- 10–50 k CHF : RAG solide d’abord, fine-tuning après 6 mois.
- > 50 k CHF : RAG + Fine-tuning dès le départ.
RAG vs Fine-tuning (simplifié) :
- RAG (Retrieval-Augmented Generation)
- Le modèle reste générique, mais il “lit” vos documents indexés.
- Avantage : mise à jour facile, conformité plus simple (vous gardez vos données chez vous ou chez un hébergeur souverain).
- Fine-tuning
- Le modèle est adapté à votre vocabulaire et à vos exemples internes.
- Avantage : réponses très alignées sur vos usages ; inconvénient : plus coûteux et moins flexible.
Bien souvent, les deux sont complémentaires.
Par exemple : démarrer avec un RAG performant pour générer rapidement de la valeur, puis fine-tuner un modèle open-source en parallèle, sur 6–12 mois, pour affiner le vocabulaire métier et réduire encore votre dépendance à des services externes.
Action :
- Testez un prototype RAG sur ~100 documents internes (par ex. WARC-GPT ou toute autre solution RAG locale / souveraine).
Mesurez :
- Si le taux de réponses pertinentes > 70 %, déployez RAG à grande échelle.
- Sinon, préparez un projet de fine-tuning sur un modèle open-source ou souverain, en gardant le contrôle sur l’hébergement (CH/UE, chiffrement, contrat).
4. Mon modèle IA “oublie” mes process : que faire ?
Test de régression (15 min, à faire tous les 3 mois)
- Créez une liste de 10 questions métier que votre IA doit absolument bien gérer (process internes, conformité, gestes métier).
- Demandez les réponses au modèle.
Notez chaque réponse :
- 0 = faux
- 1 = partiellement correct
- 2 = correct
Score indicatif
- 18–20 : comportement stable, modèle “sain”.
- 14–17 : dégradation légère à surveiller (drift débutant).
- < 14 : dégradation importante, nécessite investigation (données, paramétrage, version du modèle, etc.).
Ces seuils sont des repères pratiques, pas un diagnostic scientifique absolu.
Action
Renforcer la base de données humaines :
- viser, à titre indicatif, une majorité de données réelles (par ex. ~70 %), et une minorité de données synthétiques (par ex. ~30 %), sauf cas d’usage très spécifiques.
- documenter toute mise à jour de modèle, de jeux de données ou de prompts système.
Si la dégradation persiste, faire auditer :
- la qualité des données (bruit, biais),
- les processus d’entraînement et de validation,
- la cohérence avec vos obligations LPD/RGPD.
5. “GDPR compliant”, c’est suffisant pour être souverain ?
Test CLOUD Act (5 min)
Demandez-vous : qui édite réellement votre logiciel cloud ?
- Microsoft → 🇺🇸 société américaine
- Google → 🇺🇸 société américaine
- AWS → 🇺🇸 société américaine
- Infomaniak → 🇨🇭 société suisse
- Swisscom → 🇨🇭 société suisse
- Autres → vérifier le pays de siège, la structure de groupe et les lois extraterritoriales applicables
Résultat
- Fournisseur soumis au droit US (CLOUD Act, FISA, etc.)
→ Le gouvernement américain peut légalement contraindre le fournisseur à donner accès à certaines données, y compris hébergées en Suisse/UE, souvent sans notification préalable au client. - Fournisseur établi en Suisse ou dans l’UE, sans contrôle US
→ Les données restent sous juridiction suisse/européenne, hors portée directe du CLOUD Act.
La LPD et le RGPD n’interdisent pas d’utiliser des fournisseurs non CH/UE, mais ils imposent :
- une analyse de risques (TIA),
- des garanties contractuelles (SCC, DPA),
- des mesures techniques (chiffrement, minimisation, contrôle des accès).
Même avec ces garanties, le risque d’accès extraterritorial ne disparaît pas totalement : il se gère, mais ne se supprime pas.
Action
Si le fournisseur est 🇺🇸 ou soumis à des lois extraterritoriales :
- privilégier le chiffrement sous votre contrôle (BYOK, Double Key, HSM local), qui est la seule véritable parade technique contre le CLOUD Act,
- Attention TPE/PME : La gestion de ces clés (BYOK) est techniquement complexe. Si vous n’avez pas d’IT interne, ce service doit être délégué à un infogérant de confiance, suisse ou européen,
- négocier des clauses de notification en cas de demandes d’accès,
- minimiser les données sensibles stockées chez lui.
- Sinon, envisager des prestataires souverains (ex. Infomaniak, Swisscom, autres hébergeurs CH/UE) et/ou des solutions IA locales (par ex. Apertus, déploiements dans des datacenters suisses/UE).
- En cas de doute, faire auditer vos choix (programmes comme Trust4SMEs ou d’autres consultances indépendantes).
6. Mon projet IA est-il éligible à un programme de type SEED (jusqu’à 100 k CHF) ?
(Exemple : programme SEED du canton de Vaud – à vérifier selon l’année et la région)
Checklist (4 critères typiques)
- Efficacité énergétique / sobriété numérique
- Localisation : canton de Vaud
- Innovation réelle (pas un simple remplacement de logiciel standard)
- Budget global du projet : ~20–200 k CHF
Exemple illustratif
- Projet IA souveraine locale (par ex. déploiement d’un moteur RAG / LLM on-prem) → ~80 k CHF
- Programme SEED → co-financement possible (par ex. ~40 k CHF)
- ROI estimé : 18–24 mois (économie cloud + productivité + réduction du risque juridique).
Action
- Vérifier les critères officiels, montants et délais à jour sur le site du canton de Vaud ou de votre canton.
- Les critères, budgets et délais de traitement évoluent : comptez en général plusieurs semaines entre le dépôt du dossier et une première réponse.
- D’autres dispositifs (fédéraux ou cantonaux) existent pour les autres cantons romands : renseignez-vous auprès de votre promotion économique cantonale.
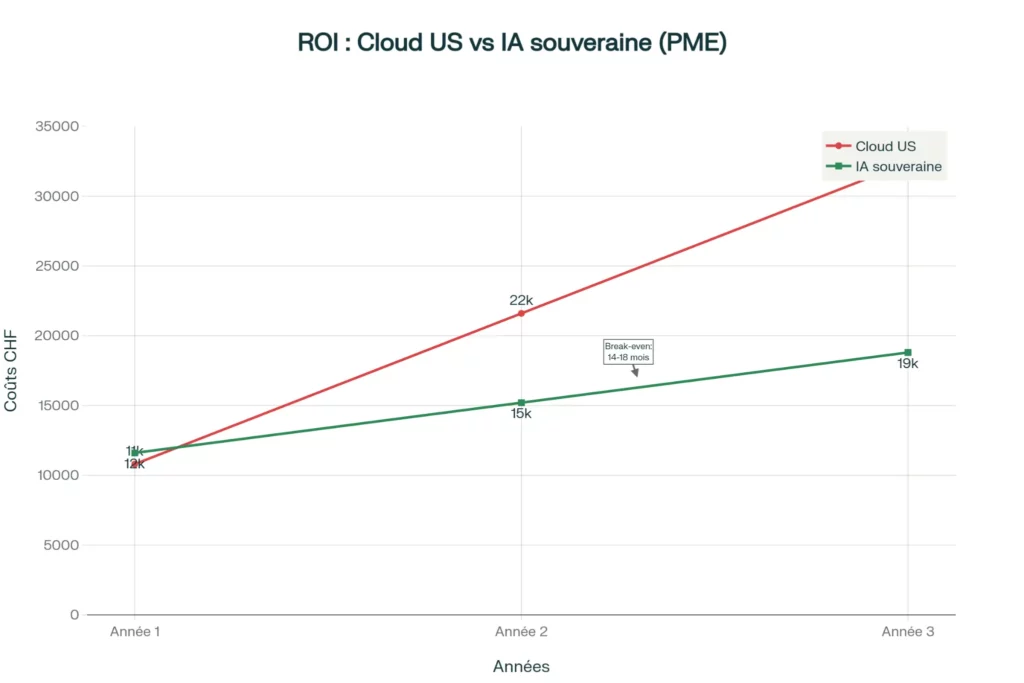
7. IA souveraine : est-ce vraiment rentable ?
Comparatif simplifié (exemple indicatif)
⚠️ Les chiffres ci-dessous sont indicatifs pour une PME “type”.
Vos coûts peuvent varier fortement selon votre infrastructure existante, votre complexité IT et votre secteur.
| Poste | Cloud US (LLM SaaS) | IA souveraine locale |
| Abonnements/an | 10’800 CHF | – |
| Déploiement (one-shot) | – | 8’000 CHF |
| Serveur/an | – | 2’400 CHF |
| Maintenance/an | – | 1’200 CHF |
- Seuil de rentabilité typique : 12–24 mois pour une PME simple ;
- Peut monter jusqu’à 36 mois pour des environnements plus complexes (legacy, multi-sites, secteur régulé).
Gains indirects
- Alignement plus simple avec la LPD/RGPD et, le cas échéant, les attentes FINMA/Swissmedic.
- Réduction du risque de fuite de données et de transferts non maîtrisés.
- Contrôle renforcé sur la mémoire numérique de l’entreprise.
Exemple concret (PME vaudoise, secteur juridique, 15 employés)
Avant :
- ChatGPT Team → ~5’400 CHF/an
- Risque de fuite de fragments de dossiers sensibles si mauvaises pratiques.
Après :
- Moteur RAG local (par ex. WARC-GPT ou équivalent) → ~8’000 CHF de déploiement + 2’400 CHF/an d’infrastructure.
Résultat :
- ROI ≈ 14–18 mois
- Conformité renforcée LPD/RGPD
- Risque fortement réduit sur les données clients.
(Montants donnés à titre indicatif : chaque projet doit être chiffré sur mesure.)
8. Secteurs régulés (finance/santé) :
le cloud est-il conforme ?
Finance (FINMA)
Autorisé :
Données cryptées, hébergées en Suisse ou à l’étranger, avec maîtrise des risques (gouvernance, surveillance des prestataires, continuité d’activité).
Impératif de réversibilité (Exit Strategy) :
C’est le point clé. Les circulaires FINMA sur l’externalisation exigent que l’organisation prouve qu’elle est capable de se passer du service externe (y compris un LLM étranger) du jour au lendemain. La dépendance totale à un modèle non-maîtrisé est vue comme un risque majeur pour la continuité des affaires.
Recommandation pratique et de gouvernance :
Privilégier un RAG (Retrieval Augmented Generation) local sur un modèle open-source (type Apertus ou Llama) et une infrastructure suisse/UE. C’est l’argument de gouvernance fort : il garantit l’indépendance du modèle de base et facilite l’auditabilité par les responsables conformité.
La FINMA n’interdit pas les prestataires étrangers : elle exige que votre organisation démontre la maîtrise des risques, y compris avec ces prestataires. Vous restez responsable. Un DPO, un responsable conformité ou des audits internes réguliers sont vivement recommandés.
Santé (Swissmedic / protection des données de santé)
OK :
Données réellement anonymisées et non ré-identifiables par croisement.
Risque :
Usage de LLM grand public avec données de patients → risque élevé de fuite et de ré-identification (surtout si les textes sont riches en détails).
Solution :
RAG local ou plateforme sous contrôle (hébergement CH/UE, contrats, journalisation des accès).
Se référer aux lignes directrices européennes sur l’anonymisation : si l’identité est raisonnablement retrouvable par croisement, ce n’est pas anonyme.
9. Par où commencer lundi matin ?
Action immédiate (lundi 8 h – 30 min)
- Testez Q1 (souveraineté cloud) → ~5 min
- Testez Q2 (fuite via LLM grand public) → ~2 min
- Testez Q5 (dependance au CLOUD Act) -> ~3 min
- Notez vos résultats avec deux codes simples :
- ⚠️ = point d’attention
- ❌ = problème clair (risque juridique ou de souveraineté)
Si au moins un ❌ apparaît
- Planifiez rapidement un audit de vos usages IA et cloud :
- via un programme subventionné (par ex. Trust4SMEs si vous êtes éligible),
- ou via votre conseiller habituel (fiduciaire, avocat, DPO externe, intégrateur IT).
L’objectif réaliste n’est pas de “tout régler en 48 h”, mais :
En 30 jours :
- avoir une vision claire des risques,
- prioriser les corrections,
- enclencher la démarche de migration ou de sécurisation.
Plan 30 jours – mode exécution
| Semaine | Étapes clés |
| 1 – Audit | Tester souveraineté (Q1), fuites (Q2), exposition CLOUD Act (Q5), ROI (Q7) |
| 2 – Financement | Vérifier éligibilité aux aides (Q3, Q7), identifier subventions/partenaires |
| 3 – Architecture | Choisir RAG / fine-tuning (Q4), tester un prototype sur vos données |
| 4 – Déploiement | Lancer migration cloud, formation interne, gouvernance & conformité |
Note : Ce plan suppose une PME sans legacy IT massif ni contraintes sectorielles extrêmes.
Pour un environnement très complexe, l’étendre à 60–90 jours est normal.
Résultat attendu
Une PME qui suit ces 10 tests et ce plan 30 jours :
- réduit fortement ses risques d’exposition de données,
- reprend le contrôle de sa mémoire numérique,
- met son IA sur des bases souveraines et compatibles LPD/RGPD,
avec une trajectoire de ROI mesurable (entre 12 et 36 mois selon la complexité).
VIII. Conclusion : la Précision comme Résistance
Dans un monde qui automatise tout, la précision devient un acte économique.
La souveraineté ne s’obtient pas en vitesse, mais en cohérence. Les systèmes qui apprennent trop vite finissent par oublier pourquoi ils apprennent.
Sans stratégie IA souveraine, les PME romandes deviennent des variables d’ajustement. Avec elle, elles redeviennent des acteurs.
L’Europe code sa conscience. La Suisse romande, elle, veille à ce qu’elle ne s’efface pas.
2026 est l’année du choix : construire sa mémoire institutionnelle ou la déléguer.
Avertissement (Disclaimer)
Cette FAQ fournit des repères généraux et des tests pratiques pour les PME romandes. Elle ne constitue pas un conseil juridique, fiscal ou technique personnalisé.
Pour des questions LPD/RGPD/FINMA/Swissmedic spécifiques à votre situation, veuillez toujours consulter un avocat, un DPO ou un expert agréé.
Informations à jour : janvier 2026
Les critères, budgets et politiques des fournisseurs évoluent régulièrement : vérifiez toujours les conditions officielles avant toute décision.
Sources officielles citées
1. SECO – Prévisions conjoncturelles 2025-2026
2. EPFL / ETH Zurich / CSCS – Apertus : LLM open-weight national
3. Commission européenne – AI Act : dossier et calendrier officiels
4. Roland Berger – AI Sovereignty Report 2024
5. Conseil de l’Europe – Traité-cadre sur l’IA (CETS 225)
6. FINMA – Lignes directrices IA / Fintech 2025-2028
7. Canton de Vaud – Programme SEED 2025
8. Harvard Law Innovation Lab – WARC-GPT : pipeline RAG open-source
9. Common Crawl – Statistiques linguistiques 2025
10. Mozilla Foundation – Training Data for the Price of a Sandwich
11. Bloomberg – Communiqué BloombergGPT (2023)
12. EDPB & EDPS – Joint response on the U.S. CLOUD Act (Annex), 2019
13. EUR-Lex – Regulation (EU) 2024/1689 (AI Act), Official Journal, 12.07.2024
14. Council of Europe – Framework Convention on AI (CETS 225), treaty page / signatures
15. CSCS – Energy efficiency & hydropower (100 % hydro, carbon neutral), 11.11.2022.
16. Confédération Suisse – Loi fédérale sur la protection des données (LPD, RS 235.1)
NOTES
[N1] SME Cybersecurity 2025 (étude PME Suisse) :
– Consulter le rapport complet (PDF)
– Portail KMU – Cyber-sécurité PME
[N2] AI Act (Règlement UE 2024/1689) :
– Texte officiel intégral (EUR-Lex)
[N3] Conseil de l’Europe – CETS 225 (Suisse) :
– Tableau officiel des signatures
– Annonce de la signature (CoE)
– Communiqué fédéral suisse
[N4] Microsoft Sovereign Cloud (Juin 2025) :
– Annonce officielle Microsoft
– Spécifications Cloud for Sovereignty
[N5] Apertus (Annonce & Licence) :
– Communiqué ETH Zurich / EPFL
– Model Card sur Hugging Face
[N6] Common Crawl – Statistiques linguistiques :
– Visualisation de la distribution (GitHub)
[N7] Mozilla Foundation – Common Crawl :
– Source officielle (Mozilla) — Archive Wayback Machine
[N8] Model Collapse (Étude Nature) :
– Publication scientifique (Nature)
– Version arXiv (accès libre)
[N9] WARC-GPT (Harvard LIL) :
– Présentation du projet (Harvard)
– Dépôt GitHub officiel
Prochaines étapes pour votre PME
Passez à l’action Découvrez comment votre PME peut bénéficier d’une approche sur mesure. Axiorix propose un diagnostic gratuit de 30 minutes pour identifier vos opportunités d’optimisation commerciale, sans engagement.
Explorer notre stratégie IA ou Diagnostic gratuit → Vers Stratégie IA
Informations sur cette publication
- Auteur : Yan Allemann, Axiorix (Suisse romande).
- Version : 1.0 — Publié le 31 janvier 2026.
- Référence (DOI) : 10.5281/zenodo.18443497
- Licence : CC BY 4.0 — Reproduction autorisée avec mention obligatoire de la source : Axiorix (2026).
Avertissement : Les analyses fournies le sont à titre informatif et ne constituent pas un conseil juridique ou professionnel personnalisé.